Toda la casa protegida
Móviles, teles, consolas y ordenadores, sin instalar nada en cada aparato.
Parte del ecosistema ARIA · ARIA · SHIELD-DNS · HEIMDALL
La red de casa, más tranquila
Un bloqueador de anuncios, rastreadores y dominios maliciosos para toda la red, sin instalar nada en cada dispositivo.

Sin complicaciones
Cuatro pasos en tu Raspberry Pi o PC Linux. El instalador comprueba todo antes y te dice cómo arreglar lo que falte.
No cambia nada: revisa Docker, la arquitectura y los puertos. Si el 53 está ocupado, te da el comando exacto para liberarlo.
git clone https://github.com/BertMarti/SHIELD-DNS.git
cd SHIELD-DNS && ./install.sh --comprobarSolo dos preguntas: la contraseña del panel (pulsa Enter y se genera una segura que verás una sola vez) y si quieres las listas recomendadas.
./install.shEn el router, apartado DHCP o LAN, pon como DNS primario la IP de la máquina (ejemplo: 192.168.1.50) y deja el secundario vacío.
Desde otro equipo de casa, este dominio de anuncios debe responder 0.0.0.0:
nslookup doubleclick.net 192.168.1.50La idea sencilla
Se instala una vez en una Raspberry Pi o un PC Linux y protege los dispositivos de toda la casa.
Móviles, teles, consolas y ordenadores, sin instalar nada en cada aparato.
Pi-hole v6 filtra y Unbound resuelve por su cuenta con DNSSEC, sin depender de Google ni del operador.
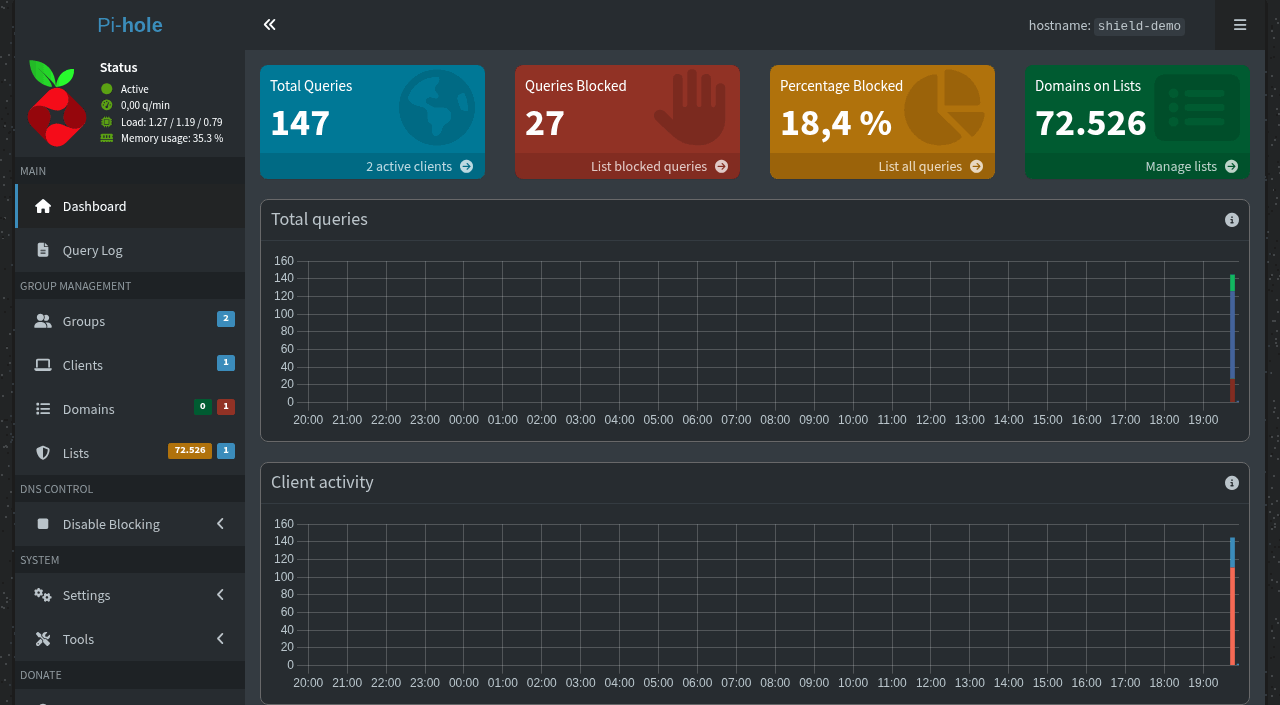
El panel de Pi-hole enseña consultas, bloqueos y estadísticas para entender qué ocurre.
El código tiene licencia MIT y tus datos se quedan en tu propia máquina.
El viaje de una consulta
SHIELD-DNS decide qué consultas salen a Internet y cuáles se quedan en la puerta.
Sin magia negra
Los valores son ejemplos de una red ficticia: 192.168.1.50 es la máquina y 192.168.1.1 el router.
Raspberry Pi o PC Linux con Docker, puerto 53 libre e IP fija en casa. Ejemplo: 192.168.1.50. Tras clonar, ./install.sh --comprobar lo revisa todo sin cambiar nada.
sudo apt update && sudo apt install -y git opensslmkdir -p ~/homelab && cd ~/homelab
git clone https://github.com/BertMarti/SHIELD-DNS.git
cd SHIELD-DNS
./install.shVisita https://192.168.1.50:8443/admin, acepta el aviso del certificado propio y consulta la contraseña con:
grep PIHOLE_PASSWORD .envEn el router, dentro de DHCP/LAN, usa 192.168.1.50 como DNS. No pongas un DNS secundario externo, porque permitiría saltarse el bloqueo. También puedes configurarlo en un dispositivo concreto.
nslookup doubleclick.net 192.168.1.50
nslookup example.com 192.168.1.50La primera consulta debe dar 0.0.0.0 y la segunda una IP normal. Nunca abras el puerto 53 ni el panel en el router.
curl -fsSL https://raw.githubusercontent.com/BertMarti/ARIA/main/instalar-todo.sh | bash
El día a día
El panel te permite observar y corregir el bloqueo sin tocar cada dispositivo.
Abre Dashboard o Query Log para ver consultas y bloqueos.
Si algo se rompe, busca su consulta en Query Log y elige permitir.
En el panel puedes desactivar el bloqueo indefinidamente, 10 segundos, 30 segundos, 5 minutos o un tiempo personalizado.
El instalador prepara aria.lan para resolver nombres dentro de casa.
El bloqueo por DNS no quita todos los anuncios: algunos anuncios de vídeo comparten dominio con el contenido. El DNS privado del móvil o un DNS IPv6 del operador también pueden saltárselo.
Todo en un mismo lugar
ARIA convierte el filtro en una pieza fácil de consultar y HEIMDALL lo lleva contigo fuera de casa.
/bloqueo en Telegram.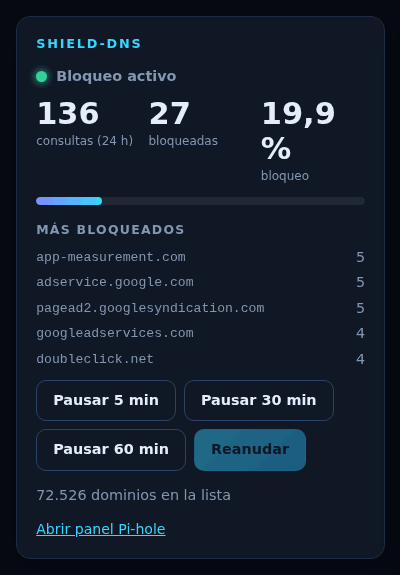
Asistente y panel central.
Pi-hole y Unbound para bloquear.
VPN WireGuard para salir protegido.
Cuando algo no encaja
Ejecuta ./install.sh --comprobar: te dice qué lo ocupa y el comando exacto para liberarlo. En Ubuntu y Debian suele ser systemd-resolved; el arreglo es desactivar su DNSStubListener, y el instalador te da las cuatro órdenes listas para copiar.
Revisa los contenedores y sus logs. Mientras lo arreglas, devuelve temporalmente al router el DNS anterior.
Confirma que el dispositivo recibe 192.168.1.50, desactiva DNS privado, revisa IPv6 y mira Query Log.
Busca el dominio en Query Log y permítelo desde el panel solo si confías en él.
Está en el archivo .env. Consulta grep PIHOLE_PASSWORD .env.
No es recomendable: exponer DNS a toda la red suele dar problemas con Windows, WSL2 y Docker Desktop.
Sí. Es autoalojado y tiene licencia MIT.
Ejecuta ./backup.sh y guarda la copia fuera de la máquina.